Generador de Contraseñas Aleatorias
Crea contraseñas aleatorias y seguras en tu navegador, eligiendo la longitud y los tipos de caracteres.
Ejemplos de cálculo
¿Cómo usar el generador de contraseñas seguras?
Configura la contraseña en tres pasos. Primero, elige la longitud: la guía de identidad digital del NIST (SP 800-63B-4, julio de 2025) pide al menos 15 caracteres cuando la contraseña es el único factor de acceso, y 8 cuando la cuenta tiene verificación en dos pasos. Para correo principal, banca o tu gestor de contraseñas, usa 16 o más. Segundo, elige los tipos de caracteres: mayúsculas, minúsculas, números y símbolos. Con los cuatro grupos, cada carácter aporta unos 6,55 bits de entropía. Tercero, si vas a leer o dictar la clave, excluye caracteres ambiguos como la "l" minúscula, la "I" mayúscula, el "1", la "O" y el "0".
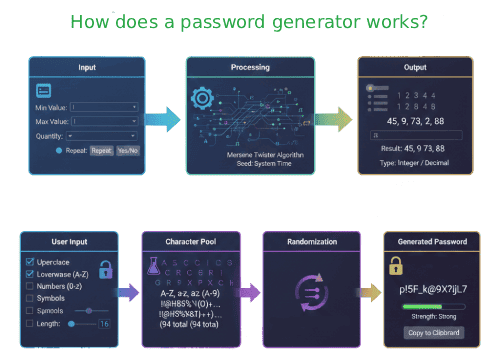
Pulsa "Generar" y la contraseña se crea al instante en tu navegador, sin enviarse a ningún servidor. El indicador muestra la entropía en bits: con 12 caracteres de los cuatro grupos obtienes unos 79 bits, y con 16, unos 105 bits.
Guarda la contraseña en un gestor antes de cerrar la página. Apuntarla en un papel a la vista o en un archivo de texto sin cifrar anula buena parte de la seguridad. Gestores como Bitwarden, 1Password o KeePass han pasado auditorías de seguridad independientes y publican sus resultados.
Cómo funciona la generación de contraseñas
El generador forma un conjunto de caracteres con los grupos que actives: 26 minúsculas, 26 mayúsculas, 10 dígitos y 32 símbolos, hasta 94 caracteres imprimibles. Cada posición se elige de forma independiente con crypto.getRandomValues(), la función de la Web Cryptography API del W3C que ofrecen todos los navegadores modernos. A diferencia de Math.random(), usa un generador criptográficamente seguro alimentado por la entropía del sistema operativo, por lo que el resultado no se puede predecir.
La entropía mide cuántos intentos haría falta probar en el peor caso: \[H = L \times \log_2(R)\] donde \(L\) es la longitud y \(R\) el número de caracteres posibles. Con 12 caracteres y los 94 símbolos, \(H = 12 \times \log_2(94) \approx 78{,}7\) bits. Para hacerte una idea, un equipo con 8 tarjetas gráficas de gama alta puede probar del orden de 1,3 billones de claves por segundo contra un hash rápido como MD5; a ese ritmo, adivinar una clave de 78,7 bits llevaría de media unos 5.800 años, y una de 16 caracteres (104,9 bits), cientos de miles de millones de años. Esta fórmula solo es válida para contraseñas generadas al azar: una clave elegida por una persona, como "Verano2024!", tiene mucha menos entropía real que la que sugiere su longitud.
Todo el proceso ocurre en tu dispositivo. Esto encaja con el enfoque actual del NIST SP 800-63B-4: priorizar la longitud, admitir contraseñas de al menos 64 caracteres, no imponer reglas de composición obligatorias y no obligar a cambiar la contraseña periódicamente, salvo que haya indicios de que se ha filtrado.
Guía de Uso y Consejos 💡
- Usa una contraseña distinta en cada cuenta: si un servicio sufre una filtración, los atacantes probarán la misma clave en otros sitios.
- Activa la verificación en dos pasos siempre que el servicio lo permita: aunque alguien obtenga tu contraseña, no podrá entrar solo con ella.
📋Pasos para Calcular
-
Elige la longitud de la contraseña (15 caracteres como mínimo, 16 o más para cuentas críticas).
-
Selecciona los tipos de caracteres y, si lo necesitas, excluye los caracteres ambiguos.
-
Pulsa "Generar", copia el resultado y guárdalo en tu gestor de contraseñas.
Errores a evitar ⚠️
- Usar solo minúsculas: cada carácter aporta unos 4,7 bits en lugar de 6,55, casi un 30% menos de entropía con la misma longitud.
- Quedarse en contraseñas cortas: con 8 caracteres, aunque incluyan símbolos, un equipo de GPU puede probar todas las combinaciones en pocas horas si el hash es rápido.
- Cerrar la página sin guardar la clave en un gestor y tener que restablecer la contraseña después.
- Reutilizar la misma contraseña en varios servicios: una sola filtración deja expuestas todas las cuentas.
Aplicaciones prácticas📊
Cuentas personales: crea una clave distinta para cada servicio de correo, redes sociales y compras online, y guárdalas todas en un gestor.
Redes Wi-Fi: genera una clave WPA2 o WPA3 de 20 caracteres o más (el estándar admite hasta 63) para resistir ataques de diccionario.
Cuentas críticas: crea claves de 16 caracteres o más para banca online, el correo principal o la contraseña maestra de tu gestor.
Entornos técnicos: genera credenciales para bases de datos, paneles de administración o claves de servicio que nadie necesita memorizar.