Trình Tạo Mật Khẩu Ngẫu Nhiên

Tạo mật khẩu ngẫu nhiên mạnh, dài đến 64 ký tự, với các loại ký tự bạn chọn.

Last updated:

Máy tính này có hữu ích không?

★ ★ ★ ★ ★
Nhúng máy tính này

Calculation Examples

Calculation Case Result
Mật khẩu ngẫu nhiên 12 ký tự gồm chữ, số và ký hiệu (chỉ minh họa, đừng dùng) Ví dụ: aB9!dK#2mP5* (khoảng 78,7 bit)
Mật khẩu 16 ký tự từ 94 ký tự Khoảng 104,9 bit entropy
Cụm từ 6 từ ngẫu nhiên từ danh sách 7.776 từ Khoảng 77,5 bit, dễ nhớ hơn chuỗi ký tự ngẫu nhiên
Mihail Doncenco
Mihail Doncenco Người sáng lập trang web & Chuyên gia máy tính

Người sáng lập và phát triển CalcMate. Xây dựng và duy trì mọi công cụ tính toán trên trang web, tập trung vào độ chính xác của công thức và kết quả rõ ràng, thực tế.

Cách Sử Dụng Trình Tạo Mật Khẩu Ngẫu Nhiên?

Chọn độ dài (từ 8 đến 64 ký tự) và các loại ký tự: chữ hoa, chữ thường, chữ số, ký tự đặc biệt. Bạn có thể loại các ký tự dễ nhầm như l, 1, O, 0. Nhấn Tạo để lấy mật khẩu, công cụ đánh giá độ mạnh (yếu, trung bình, tốt, mạnh) và cho phép sao chép. Theo NIST SP 800-63B-4 (bản 2025), mật khẩu là yếu tố xác thực duy nhất nên dài tối thiểu 15 ký tự, còn khi có xác thực nhiều yếu tố thì tối thiểu 8 ký tự, nên hãy chọn từ 16 ký tự trở lên cho tài khoản quan trọng. Đừng dùng lại cùng một mật khẩu cho nhiều tài khoản.

Quá Trình Tạo Mật Khẩu

Bộ tạo mật khẩu tốt dùng nguồn ngẫu nhiên an toàn mật mã để chọn từng ký tự độc lập từ một tập ký tự. Tập đầy đủ gồm 94 ký tự (26 chữ thường, 26 chữ hoa, 10 chữ số và 32 ký tự đặc biệt). Độ mạnh đo bằng entropy: \[H = n \log_2 N\] Trong đó \(n\) là độ dài và \(N\) là số ký tự trong tập. Mật khẩu 12 ký tự từ 94 ký tự có \(12 \times \log_2 94 \approx 78{,}7\) bit; chỉ dùng chữ thường (26 ký tự) thì \(12 \times \log_2 26 \approx 56{,}4\) bit; 16 ký tự từ 94 ký tự cho khoảng 104,9 bit.

Với giả định kẻ tấn công thử \(10^{10}\) mật khẩu mỗi giây trên băm nhanh (ví dụ minh họa), mật khẩu 8 ký tự từ 94 ký tự (52,4 bit) bị dò trung bình sau khoảng 3,5 ngày, mật khẩu 12 chữ thường (56,4 bit) khoảng 55 ngày, còn 12 ký tự từ 94 ký tự khoảng 750.000 năm. Cụm từ gồm 6 từ chọn ngẫu nhiên từ danh sách 7.776 từ có khoảng \(6 \times \log_2 7776 \approx 77{,}5\) bit và dễ nhớ hơn.

NIST SP 800-63B-4 nhấn mạnh độ dài hơn quy tắc phức tạp, cho phép ít nhất 64 ký tự, không yêu cầu đổi mật khẩu định kỳ và không bắt buộc quy tắc thành phần ký tự. Mật khẩu Wi-Fi WPA2 dài từ 8 đến 63 ký tự.
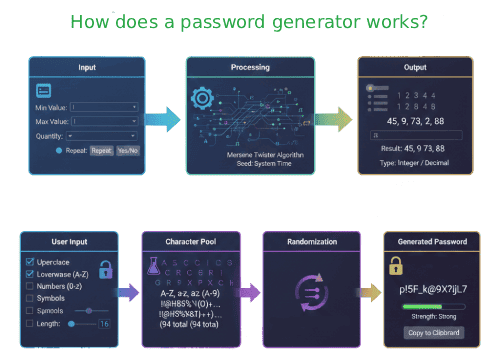
Trình tạo mật khẩu ngẫu nhiên hoạt động như thế nào

Mẹo hữu ích 💡

  • Chọn tối thiểu 15 ký tự khi mật khẩu là yếu tố xác thực duy nhất, và từ 16 ký tự cho tài khoản quan trọng.
  • Lưu mật khẩu vào trình quản lý mật khẩu và bật xác thực nhiều yếu tố (MFA) nơi có thể.

📋Các bước tính

  1. Đặt độ dài và loại ký tự.

  2. Loại trừ ký tự gây nhầm lẫn nếu cần.

  3. Nhấp tạo và sao chép kết quả.

Lỗi cần tránh ⚠️

  1. Tạo mật khẩu quá ngắn: 8 ký tự từ 94 ký tự (52,4 bit) có thể bị dò trong vài ngày khi tấn công ngoại tuyến trên băm nhanh.
  2. Dùng lại một mật khẩu cho nhiều tài khoản: một tài khoản bị lộ kéo theo các tài khoản khác.
  3. Không lưu mật khẩu vào trình quản lý trước khi đóng trình tạo.
  4. Dùng từ trong từ điển, ngày sinh hoặc chuỗi dễ đoán thay vì mật khẩu ngẫu nhiên.

Ứng Dụng Thực Tế📊

  1. Bảo vệ email và mạng xã hội: dùng mật khẩu riêng dài từ 16 ký tự (khoảng 104,9 bit) cho mỗi tài khoản.

  2. Đặt mật khẩu Wi-Fi WPA2/WPA3 (8-63 ký tự), nên chọn khoảng 16-20 ký tự ngẫu nhiên.

  3. Tạo khóa cho ứng dụng tài chính, kết hợp với xác thực nhiều yếu tố.

  4. Tạo cụm mật khẩu (passphrase) 6 từ ngẫu nhiên khi cần một mật khẩu dễ nhớ, khoảng 77,5 bit.

Hỏi và đáp

Điều gì làm cho trình tạo mật khẩu an toàn đáng tin cậy?

Nó cần dùng nguồn ngẫu nhiên an toàn mật mã, cho phép độ dài đến 64 ký tự và tạo mật khẩu trên thiết bị của bạn thay vì gửi qua mạng. Nó cũng nên có đánh giá độ mạnh và cho tắt các quy tắc thành phần không cần thiết. Bạn nên dùng trình tạo tích hợp trong trình quản lý mật khẩu uy tín khi có thể.

Làm thế nào để lưu và quản lý mật khẩu ngẫu nhiên an toàn?

Hãy dùng trình quản lý mật khẩu để lưu mật khẩu, và dùng mật khẩu chính dài (hoặc cụm từ 6 từ ngẫu nhiên, khoảng 77,5 bit) cho trình quản lý đó. Bật xác thực nhiều yếu tố cho tài khoản quan trọng, và không dùng lại mật khẩu ở nhiều nơi. Đừng chia sẻ mật khẩu qua tin nhắn hoặc lưu trong tệp văn bản không mã hóa.

Mật khẩu ngẫu nhiên tạo là gì?

Trình tạo mật khẩu ngẫu nhiên tạo chuỗi ký tự không có quy luật để dùng làm mật khẩu tài khoản, tránh từ trong từ điển và chuỗi dễ đoán. Nó phù hợp cho email, ngân hàng và mọi tài khoản mới. Ví dụ, mật khẩu 12 ký tự từ 94 ký tự có khoảng 78,7 bit entropy.

Như thế nào tạo mật khẩu ngẫu nhiên miễn phí?

Chọn độ dài, loại ký tự và ràng buộc (ví dụ bỏ ký tự dễ nhầm), rồi nhấn tạo để có mật khẩu ngay, không cần đăng ký. Sau đó lưu vào trình quản lý mật khẩu và bật MFA. Ví dụ, 16 ký tự từ 94 ký tự cho khoảng 104,9 bit entropy.

Tôi có thể tạo mật khẩu 12 ký tự online không?

Có, đặt độ dài 12 và chọn các loại ký tự, mật khẩu có khoảng 78,7 bit nếu dùng đủ 94 ký tự. Đây là mức khá tốt cho nhiều tài khoản khi có MFA. Với mật khẩu là yếu tố duy nhất, NIST SP 800-63B-4 yêu cầu tối thiểu 15 ký tự, nên hãy chọn từ 15-16 ký tự.

Trình tạo mật khẩu mạnh hoạt động như thế nào?

Nó chọn từng ký tự ngẫu nhiên, độc lập từ tập ký tự bạn chọn, và độ mạnh phụ thuộc vào độ dài \(n\) và kích thước tập \(N\): \(H = n \log_2 N\). Ví dụ, 12 ký tự từ 94 ký tự cho \(12 \times 6{,}55 \approx 78{,}7\) bit. Nguồn ngẫu nhiên an toàn mật mã quan trọng hơn việc "trộn" thêm.

Trình tạo mật khẩu sử dụng công thức nào?

Máy chọn ký tự ngẫu nhiên từ tập tối đa 94 ký tự, và entropy tính bằng \(H = n \log_2 N\). Cho phép ký tự lặp lại, vì loại ký tự trùng làm giảm entropy chứ không tăng. Ví dụ, 12 ký tự từ 94 ký tự cho \(78{,}7\) bit. NIST SP 800-63B-4 (2025) khuyến nghị dài tối thiểu 15 ký tự khi mật khẩu đứng một mình và không bắt buộc quy tắc thành phần.
Lưu ý: Máy tính này cung cấp ước tính mang tính tham khảo. Dù chúng tôi cố gắng đảm bảo độ chính xác, kết quả tài chính (hoặc y tế) có thể khác tùy quy định pháp luật và hoàn cảnh cá nhân. Với các quyết định quan trọng, bạn nên tham khảo ý kiến chuyên gia.
