Gerador de Senhas Aleatórias
Crie senhas aleatórias de até 64 caracteres para proteger suas contas.
Exemplos de Cálculo

Como Usar o Gerador de Senhas Aleatórias?
Escolha o comprimento da senha e marque os tipos de caractere: maiúsculas, minúsculas, números e símbolos. Escolha 16 caracteres ou mais; 12 é o mínimo razoável em contas protegidas por verificação em duas etapas.
Se quiser, exclua caracteres ambíguos, como o número 1 e a letra l, para facilitar a leitura. Clique em Gerar e copie a senha direto para o seu gerenciador de senhas. Use uma senha diferente em cada conta: se um site vazar a sua, as outras contas continuam protegidas.
Processo de Geração de Senhas
O gerador sorteia cada caractere, de forma independente, de um conjunto de até 94 símbolos: 26 maiúsculas, 26 minúsculas, 10 dígitos e 32 símbolos. A força da senha é medida em bits de entropia: \[H = L \times \log_2(N)\] em que \(L\) é o comprimento e \(N\) o tamanho do conjunto. Com 12 caracteres e \(N = 94\), \(H = 12 \times 6{,}55 \approx 78{,}7\) bits, ou \(94^{12} \approx 4{,}76 \times 10^{23}\) combinações. Se um atacante testasse \(10^{10}\) senhas por segundo contra um hash rápido, quebrar essa senha levaria em média cerca de 750 mil anos. Com 12 letras minúsculas apenas, são \(26^{12} \approx 9{,}5 \times 10^{16}\) combinações e cerca de 55 dias. O comprimento pesa mais que a variedade de símbolos.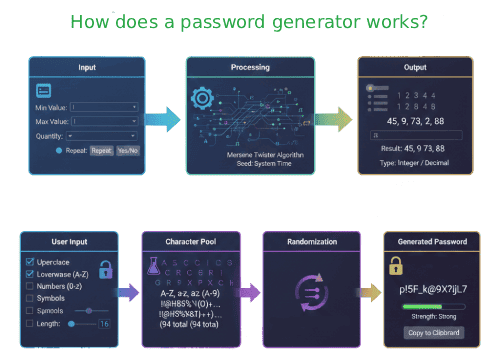
Dicas Úteis 💡
- Use pelo menos 16 caracteres nas contas mais importantes, como e-mail e banco.
- Guarde as senhas em um gerenciador de senhas e ative a verificação em duas etapas.
📋Passos para Calcular
-
Defina o comprimento e os tipos de caractere.
-
Exclua caracteres ambíguos, se quiser.
-
Clique em gerar e copie a senha.
Erros a evitar ⚠️
- Criar senhas curtas: 8 caracteres de um conjunto de 94 caem em cerca de 3,5 dias contra um hash rápido, no modelo acima.
- Reutilizar a mesma senha em várias contas.
- Fechar a página sem salvar a senha no gerenciador.
- Usar palavras comuns, datas de aniversário ou sequências como 123456.
Aplicações Práticas📊
Crie senhas únicas para e-mail e redes sociais.
Defina uma senha longa para o Wi-Fi de casa.
Gere senhas para apps de banco e carteiras digitais e guarde-as em um gerenciador.
Substitua senhas antigas reutilizadas em vários sites.